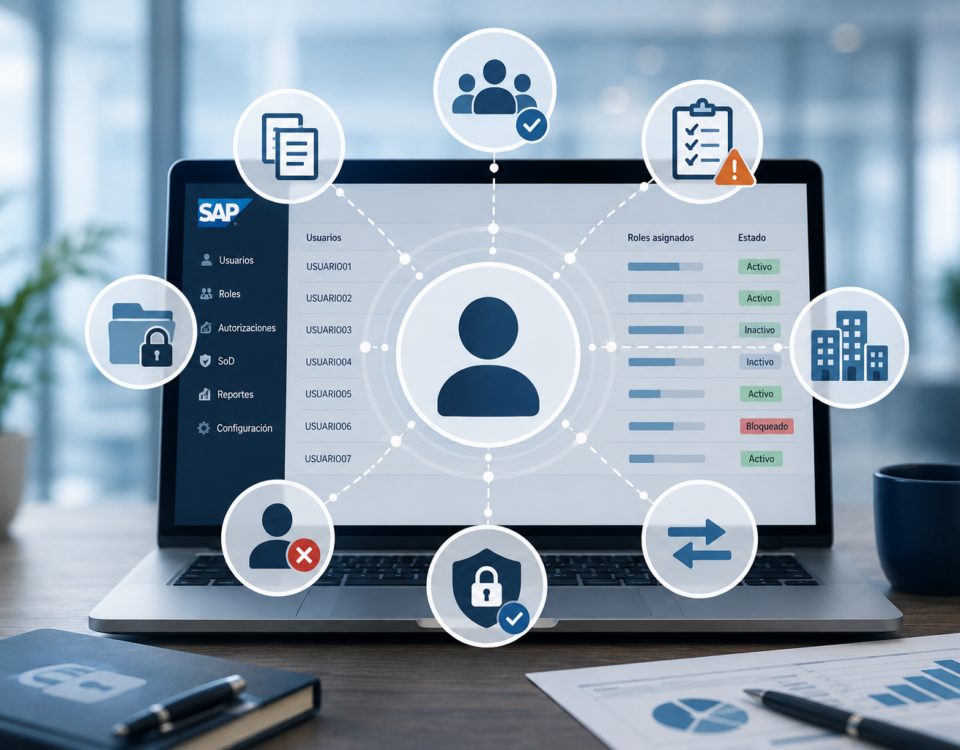
Clonar usuarios en SAP puede parecer una forma rápida de asignar accesos, pero también puede replicar autorizaciones innecesarias y riesgos SoD. Descubre por qué el modelo debe partir del puesto y las funciones.
Migrar a S/4HANA no significa necesariamente rediseñar todos los roles. En este artículo analizamos cuándo tiene sentido conservar el modelo actual, cuándo conviene intervenir y cómo evitar trasladar a S/4HANA los problemas acumulados en ECC.
Preparar una auditoría de autorizaciones SAP no debería limitarse a revisar SAP_ALL o ejecutar una matriz SoD. En esta guía repasamos los controles básicos para revisar accesos administrativos, identificar privilegios críticos y preparar la auditoría con mayor seguridad. Incluye plantilla descargable de checklist para la revisión inicial.
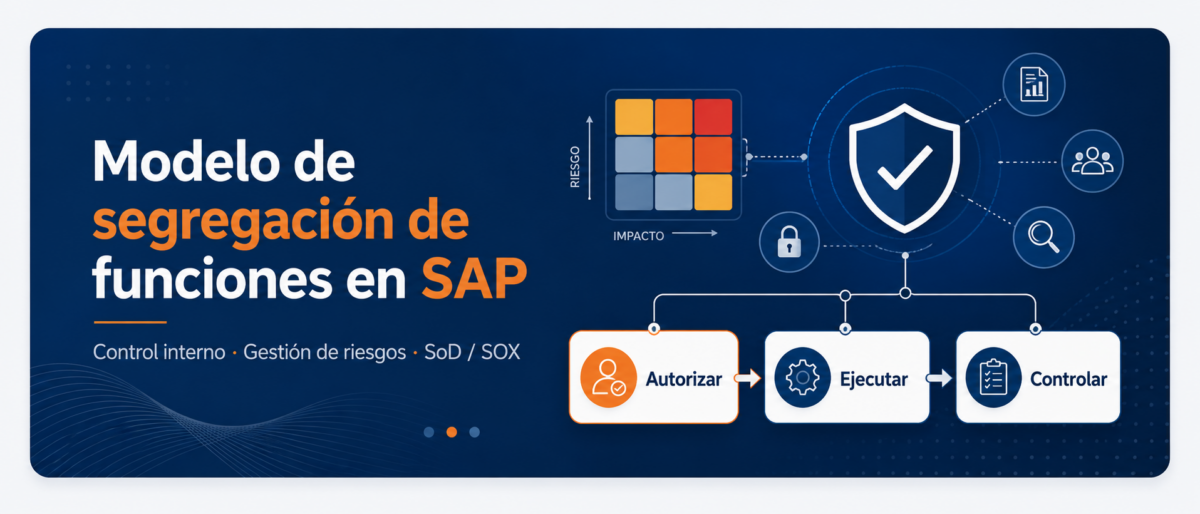
La segregación de funciones en SAP permite separar tareas críticas, reducir riesgos de fraude y mejorar el control interno mediante una matriz de riesgos y una correcta gestión de roles.
La migración a RISE with SAP no es solo técnica: los roles y autorizaciones impactan directamente en seguridad, compliance y consumo FUE. Te explicamos cómo preparar y optimizar el modelo antes del cambio.
Las normas como SOX, ITIL o ISO 27001 establecen qué debe cumplirse: mínimo privilegio, trazabilidad y segregación de funciones. Pero ninguna explica cómo construir roles en SAP. Este artículo revela cómo transformar esos principios en un modelo de roles sostenible, equilibrando seguridad y operativa sin frenar al negocio.