Controles mitigantes en SAP: del riesgo definido al control ejecutado
23 de abril de 2026
Cómo preparar y optimizar los roles antes de migrar a RISE with SAP
18 de junio de 2026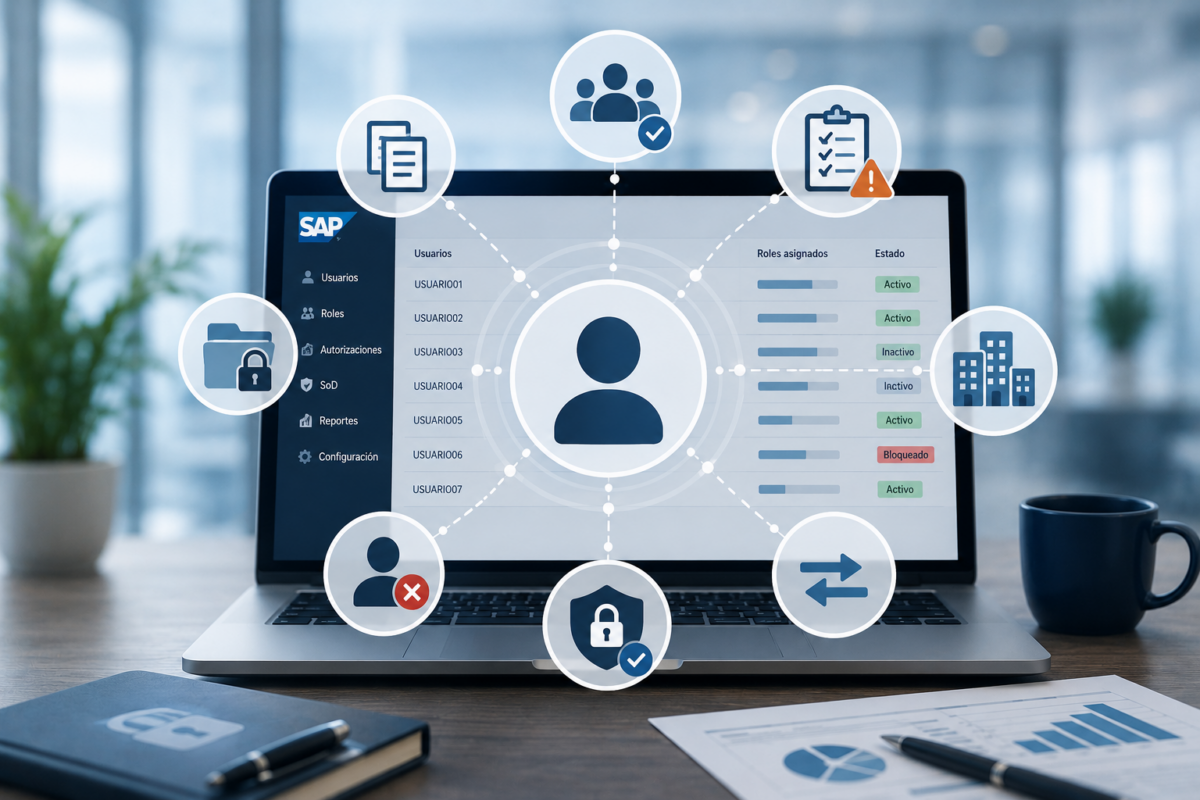
7 errores en roles y autorizaciones SAP que generan riesgos
Escrito por
Jaime Martín Martín
QA Tester
Mayo 2026
En SAP, no todos los riesgos aparecen por grandes fallos. A veces empiezan con accesos heredados, roles demasiado amplios o decisiones tomadas por urgencia.
En muchas organizaciones, la seguridad en SAP ERP suele enfocarse en atender tickets, desbloquear usuarios o asignar accesos urgentes. Sin embargo, los mayores riesgos no siempre provienen de ataques externos o incidentes visibles, sino de pequeñas decisiones internas que se normalizan con el tiempo. Y aun así aparecen hallazgos. No suele ser porque el control esté mal. De hecho, muchas veces está bien ejecutado. El problema es otro, más silencioso: las evidencias de auditoría SAP.
Roles mal diseñados, accesos heredados, revisiones pendientes o conflictos de segregación no tratados pueden convertirse en brechas importantes sin que nadie lo perciba hasta una auditoría, un fraude o un error operativo.Y aun así aparecen hallazgos. No suele ser porque el control esté mal. De hecho, muchas veces está bien ejecutado. El problema es otro, más silencioso: las evidencias de auditoría SAP.
Estos son siete errores frecuentes en roles y autorizaciones SAP que generan riesgo silencioso y que conviene revisar cuanto antes.Y aun así aparecen hallazgos. No suele ser porque el control esté mal. De hecho, muchas veces está bien ejecutado. El problema es otro, más silencioso: las evidencias de auditoría SAP.
Usuarios con accesos acumulados durante años
Es común encontrar usuarios que, tras cambios de puesto o nuevas funciones, siguen conservando accesos antiguos además de los nuevos. Con el tiempo, esto genera perfiles sobredimensionados difíciles de controlar.
Riesgo:
- Acceso innecesario a procesos sensibles
- Mayor exposición ante errores humanos
- Incumplimiento del principio de mínimo privilegio
Buena práctica:
Realizar revisiones periódicas de accesos por puesto y eliminar roles obsoletos.
Copiar accesos entre usuarios “para agilizar”
Cuando surge una urgencia, muchas veces se replica el acceso de otro usuario que “ya lo tiene”. Aunque parezca práctico, esto traslada errores históricos y privilegios no justificados.
Riesgo:
- Propagación de accesos excesivos
- Duplicación de conflictos SoD
- Pérdida de trazabilidad en la asignación
Buena práctica:
Asignar roles según función real, no según otro usuario.
Roles con autorizaciones demasiado amplias
Valores genéricos, comodines o amplitud excesiva en objetos de autorización pueden permitir operaciones no previstas inicialmente.
Riesgo:
- Acceso a múltiples sociedades, centros o áreas sin necesidad (Parámetros variables amplios)
- Modificaciones indebidas
- Exposición de información sensible
Buena práctica:
Diseñar roles con restricciones organizativas y alcance específico.
Conflictos de Segregación de Funciones ignorados
Permitir que una misma persona cree proveedores, registre facturas y ejecute pagos representa un riesgo claro, pero en ocasiones se mantiene por costumbre o presión operativa.
Riesgo:
- Fraude interno
- Errores sin control cruzado
- Revisar periódicamente la matriz SoD y aplicar mitigaciones formales cuando el conflicto sea necesario.
Buena práctica:
Realizar revisiones periódicas de accesos por puesto y eliminar roles obsoletos.
Falta de revisión de usuarios inactivos o bloqueados
Usuarios que ya no trabajan en la compañía, cuentas técnicas sin control o accesos sin uso siguen existiendo en muchos entornos.
Riesgo:
- Uso indebido de cuentas olvidadas
- Desorden administrativo
Buena práctica:
Revisar regularmente usuarios activos, bloqueados e inactivos mediante herramientas como SARC y reportes de administración.
Cambios en roles transportados sin validación
Modificar un rol y transportarlo a productivo sin pruebas funcionales o revisión de impacto puede afectar a muchos usuarios al mismo tiempo.
Riesgo:
- Interrupciones operativas
- Usuarios sin acceso crítico
- Nuevos privilegios no evaluados
Buena práctica:
Aplicar controles de calidad, revisión técnica y validación antes del transporte.
Problemas en el buffer de autorizaciones del usuario
Cuando se resuelve una incidencia relacionada con las autorizaciones de un usuario, por ejemplo, al conceder acceso a un nuevo objeto mediante la asignación de roles, es posible que el buffer de autorizaciones no actualice automáticamente dichos cambios. Como consecuencia, el usuario puede seguir sin acceso al objeto asignado.
Riesgo:
- Problemas de autorizaciones
- Interrupción operativa
- Dificultad para identificar el problema de la incidencia
Buena práctica:
- Entrar en la transacción SU56.
- Seleccionar el usuario afectado, mediante el botón “Visualización para otro usuario/objeto de autorización”
- Si se detecta una descompensación, en las opciones que aparezcan arriba “Valores de autorización”, seleccionamos la opción, Reinicializar memoria intermedia del usuario.
- Comprobar que el usuario ya tiene los objetos de autorización que le pertenecen.
Conclusión
Los riesgos más importantes en SAP no siempre hacen ruido. Muchas veces crecen en silencio a través de accesos heredados, controles débiles o decisiones tomadas “por urgencia”.
Una gestión madura de roles y autorizaciones no consiste solo en dar acceso rápido, sino en garantizar que cada usuario tenga exactamente lo que necesita: ni más, ni menos.
Revisar estos siete puntos puede marcar la diferencia entre un entorno controlado y un problema esperando aparecer.